Backup pentru cabinete stomatologice: ce trebuie verificat lunar
Lista lunară de verificare a backup-ului pentru cabinete stomatologice: ce se salvează, testul de restaurare, copia offline, regula 3-2-1 și ce cere GDPR pentru datele pacienților.
Cuprins
- De ce backup-ul unui cabinet stomatologic este un caz special
- Ce s-a învățat din atacul asupra spitalelor din februarie 2024
- Regula 3-2-1, pe înțelesul unui cabinet
- Lista de verificare lunară (aproximativ 60 de minute)
- 1. Jurnalul copiilor din ultimele 30 de zile
- 2. Ce anume se salvează
- 3. Testul de restaurare
- 4. Copia offline sau imuabilă
- 5. Copia din afara cabinetului și cheia de criptare
- 6. Spațiul de stocare și starea discurilor
- 7. Retenția: cât de departe în timp puteți reveni
- 8. Conturi și acces
- 9. Actualizări și acces de la distanță
- 10. Procedura scrisă și registrul de incidente
- Ce spune GDPR despre backup și incidente
- Ce faceți în ziua în care backup-ul chiar trebuie folosit
- Cum vă poate ajuta Munio
- Surse
Un backup pentru cabinet stomatologic nu este util doar pentru că rulează în fiecare noapte. Este util doar dacă, în ziua în care serverul sau NAS-ul cedează ori este criptat de un ransomware, puteți deschide din nou fișa pacientului și radiografia lui în câteva ore, nu în câteva săptămâni. Diferența dintre cele două situații se vede rar din program, dar se vede foarte clar dintr-o verificare lunară făcută cu metodă.
Mai jos găsiți lista pe care o recomandăm pentru cabinetele și clinicile stomatologice mici și mijlocii: ce să verificați o dată pe lună, cât durează și ce spun regulile europene și românești despre protecția datelor medicale.
De ce backup-ul unui cabinet stomatologic este un caz special
Un cabinet stomatologic lucrează cu date privind sănătatea, pe care Regulamentul general privind protecția datelor (GDPR, art. 9) le încadrează în categoriile speciale de date. Legea drepturilor pacientului nr. 46/2003 (art. 21) adaugă că informațiile despre starea pacientului, rezultatele investigațiilor, diagnosticul, tratamentul și datele personale sunt confidențiale, inclusiv după decesul acestuia.
Pe lângă cadrul legal, există și o particularitate tehnică. Datele unui cabinet nu stau, de obicei, într-un singur loc:
- baza de date a programului de gestiune (programări, fișe, planuri de tratament, facturare);
- imagistica: radiografii intraorale (RVG), panoramice, tomografii CBCT, scanări intraorale, care deseori sunt salvate de software-ul aparatului într-un folder separat;
- documente scanate: consimțăminte informate, chestionare, trimiteri;
- e-mailul și documentele contabile.
Dacă backup-ul acoperă doar baza de date a programului, o restaurare poate readuce fișele fără imagini. De aceea, prima întrebare la orice verificare nu este „rulează backup-ul?”, ci „ce anume intră în backup?”.
Ce s-a învățat din atacul asupra spitalelor din februarie 2024
În februarie 2024, un atac ransomware de tip Backmydata (familia Phobos) a afectat serverele pe care rula sistemul informatic Hipocrate. Potrivit Directoratului Național de Securitate Cibernetică (DNSC), 26 de spitale au fost afectate, iar alte unități care foloseau aceeași platformă au fost deconectate preventiv. La primul bilanț al DNSC, preluat de Agerpres, majoritatea spitalelor afectate până atunci aveau copii de siguranță recente, de 1–3 zile, iar unul avea o copie veche de 12 zile.
Recomandările DNSC de atunci se aplică direct și unui cabinet cu cinci calculatoare: nu plătiți răscumpărarea, limitați și securizați accesul prin RDP (Remote Desktop), folosiți parole complexe și păstrați copiile datelor critice offline sau într-un segment de rețea separat.
Concluzia practică: vârsta ultimei copii bune și locul în care stă ea contează la fel de mult ca existența backup-ului. O copie de acum 12 zile înseamnă 12 zile de programări, tratamente și radiografii de reintrodus sau pierdute.
Regula 3-2-1, pe înțelesul unui cabinet
Agenția americană pentru securitate cibernetică (CISA) recomandă regula 3-2-1 pentru firmele mici: trei copii ale datelor, pe două tipuri diferite de suport, dintre care una păstrată în afara sediului. Aceeași agenție recomandă testarea periodică a restaurării și posibilitatea de a reveni la date cu cel puțin 7 zile în urmă.
Într-un cabinet stomatologic, asta arată de obicei așa:
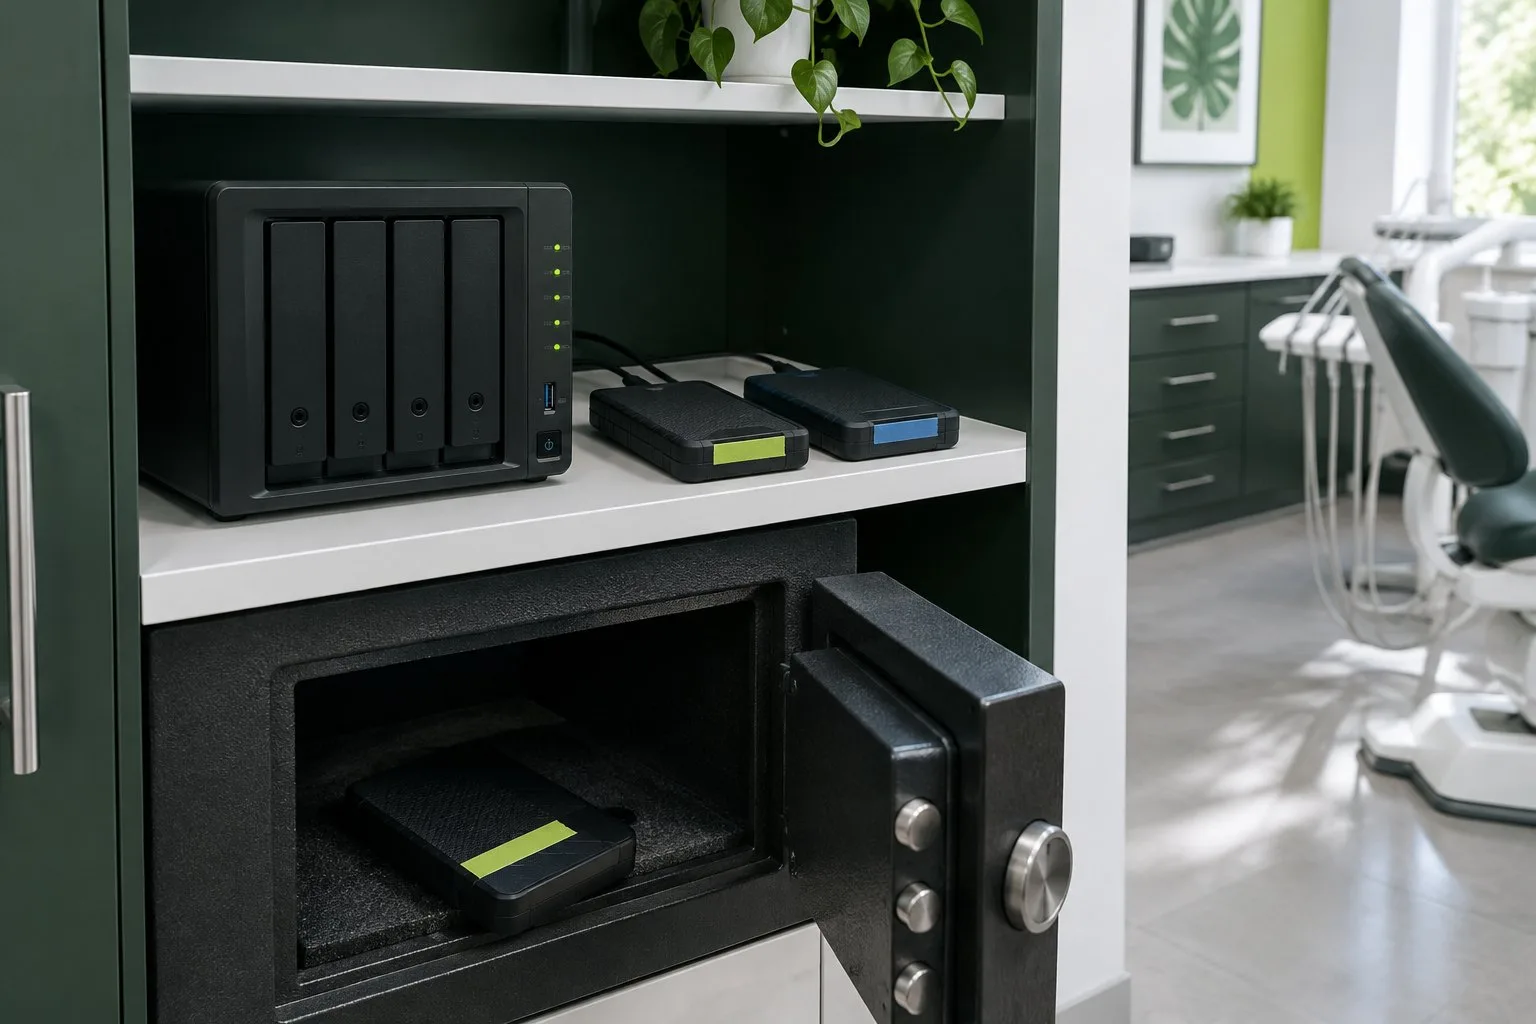
- Datele de lucru, pe serverul sau NAS-ul din cabinet.
- O copie locală separată, pe un alt dispozitiv decât cel de lucru (un al doilea NAS sau un disc extern), care permite o restaurare rapidă.
- O copie în afara cabinetului, criptată: un serviciu cloud de backup cu stocare în UE sau un disc extern rotit și păstrat în altă locație.
Un detaliu important: ghidul #StopRansomware al CISA atrage atenția că atacatorii caută activ copiile de backup și că o sincronizare automată în cloud poate suprascrie copiile bune cu fișiere deja criptate. O copie offline sau imuabilă (care nu poate fi modificată sau ștearsă pentru o perioadă stabilită) este cea care vă salvează în cel mai rău scenariu.
Lista de verificare lunară (aproximativ 60 de minute)
Lista de mai jos poate fi parcursă de administratorul IT sau, cu puțin ajutor, de persoana care se ocupă de administrativ în cabinet. Notați rezultatul fiecărui punct într-un tabel simplu, cu data și cine a făcut verificarea.
1. Jurnalul copiilor din ultimele 30 de zile
Deschideți raportul software-ului de backup și verificați că fiecare job a rulat cu succes în fiecare zi lucrătoare. Un job care „se termină cu avertismente” trebuie investigat: de multe ori înseamnă fișiere sărite, exact cele care erau deschise sau blocate. Verificați și că alertele de eșec ajung la o persoană care le citește.
2. Ce anume se salvează
Comparați lista de foldere și baze de date din backup cu realitatea: s-a schimbat calculatorul de la radiologie, s-a adăugat un scanner intraoral, s-a mutat folderul de imagini? Orice echipament nou din ultima lună trebuie verificat explicit.
3. Testul de restaurare
Alegeți la întâmplare un pacient tratat recent și restaurați, într-un folder de test, fișa lui, o radiografie și, dacă există, o tomografie CBCT. Verificați că fișierele se deschid corect în programele obișnuite și notați cât a durat. Acest test este singura dovadă reală că backup-ul funcționează.
4. Copia offline sau imuabilă
Verificați că există o copie la care nu ajunge un calculator infectat din rețea: un disc extern deconectat după copiere, un NAS separat cu instantanee (snapshots) protejate sau o stocare cloud cu imutabilitate activată. Confirmați data ultimei copii de acest tip.
5. Copia din afara cabinetului și cheia de criptare
Verificați că ultima copie externă este recentă și criptată. Cheia sau parola de criptare trebuie păstrată separat, documentată și cunoscută de cel puțin două persoane de încredere; o copie criptată fără cheie este inutilizabilă.
6. Spațiul de stocare și starea discurilor
Verificați spațiul liber pe NAS și pe destinațiile de backup, precum și starea discurilor (indicatorii SMART). Rețineți că RAID-ul protejează împotriva defectării unui disc, dar nu este backup: o ștergere accidentală sau o criptare se replică imediat pe toate discurile.
7. Retenția: cât de departe în timp puteți reveni
Confirmați că puteți reveni la cel puțin 7 zile în urmă, conform recomandării CISA; pentru un cabinet, o retenție de 30 de zile sau mai mult este de obicei mai sigură, pentru că un atac poate fi descoperit târziu.
8. Conturi și acces
Verificați cine are drepturi de administrator pe server, pe NAS și în consola de backup. Dezactivați conturile foștilor angajați și ale colaboratorilor care nu mai lucrează cu cabinetul. Activați autentificarea în doi pași acolo unde este posibil, mai ales pentru accesul de la distanță.
9. Actualizări și acces de la distanță
Verificați că firmware-ul NAS-ului, sistemul de operare și software-ul de backup sunt actualizate. Confirmați că RDP-ul nu este expus direct la internet; accesul de la distanță trebuie să treacă printr-o conexiune securizată (VPN).
10. Procedura scrisă și registrul de incidente
Verificați că procedura de restaurare este scrisă, actualizată și accesibilă și pe hârtie: cine este anunțat, unde sunt copiile, în ce ordine se repun sistemele. Actualizați registrul în care documentați orice incident de securitate, chiar și minor.
Ce spune GDPR despre backup și incidente
Art. 32 din GDPR cere măsuri tehnice și organizatorice adecvate riscului, printre care capacitatea de a restabili în timp util disponibilitatea datelor și accesul la ele în cazul unui incident fizic sau tehnic, precum și un proces de testare și evaluare periodică a eficacității acestor măsuri. Testul lunar de restaurare și tabelul cu rezultate sunt exact genul de dovadă pe care o puteți prezenta.
Dacă are loc o încălcare a securității datelor, art. 33 prevede notificarea Autorității Naționale de Supraveghere a Prelucrării Datelor cu Caracter Personal (ANSPDCP) fără întârzieri nejustificate și, dacă este posibil, în cel mult 72 de ore de la momentul în care ați aflat de ea, cu excepția cazului în care este puțin probabil ca incidentul să genereze un risc pentru pacienți. ANSPDCP pune la dispoziție un formular online pentru aceste notificări. Când riscul este ridicat, art. 34 cere și informarea pacienților afectați.
Ghidurile Comitetului European pentru Protecția Datelor (EDPB) arată că un atac ransomware este o încălcare a securității datelor chiar și atunci când datele sunt recuperate din backup. Într-un exemplu analizat de EDPB, datele au fost restaurate în câteva ore dintr-un backup funcțional și nu au fost sustrase; notificarea autorității putea să nu fie necesară, dar incidentul trebuia documentat conform art. 33 alin. (5). Cu alte cuvinte, un backup bun nu vă scutește de evaluare și documentare, dar poate face diferența între un incident documentat intern și unul cu impact asupra pacienților.
Contează și capacitatea de a răspunde autorității. În februarie 2026, ANSPDCP a sancționat o clinică stomatologică cu amendă de 10.190 lei (echivalentul a 2.000 de euro), într-o investigație pornită de la plângerea clinicii că o fostă angajată copiase datele de contact și dosarele medicale ale pacienților. Amenda a fost aplicată pentru că operatorul nu a furnizat informațiile solicitate. Evidența conturilor și a accesului (punctul 8 din listă) vă ajută să puteți răspunde rapid unei astfel de solicitări.
Ce faceți în ziua în care backup-ul chiar trebuie folosit
- Deconectați de la rețea calculatoarele afectate, dar nu le opriți și nu ștergeți nimic înainte de a discuta cu persoana care se ocupă de IT.
- Nu plătiți răscumpărarea; aceasta este și recomandarea DNSC.
- Raportați incidentul la DNSC, la numărul 1911.
- Evaluați, împreună cu responsabilul de protecția datelor, dacă trebuie notificată ANSPDCP în termenul de 72 de ore și documentați decizia.
- Restaurați din copia offline sau imuabilă verificată, după ce cauza atacului a fost eliminată.
Cum vă poate ajuta Munio
Munio administrează infrastructura IT a unei rețele de clinici stomatologice. Am gestionat acolo atacuri ransomware în care documentele au fost recuperate integral, fără plata vreunei răscumpărări, datorită backup-urilor verificate. Detaliile se găsesc pe pagina IT pentru clinici stomatologice.
Prin abonamentul lunar Munio, la preț fix stabilit în scris, primiți monitorizare și actualizări pentru calculatoare, server sau NAS, antivirus și stocare, o vizită lunară la sediu și un raport lunar.
Dacă vreți să știți rapid unde se află cabinetul dumneavoastră, începeți cu verificarea IT gratuită: 10 întrebări, aproximativ 3 minute, și primiți un scor din 100, cu recomandări concrete pentru backup, securitate, echipamente și organizare.
Surse
- Regulamentul (UE) 2016/679 (GDPR), art. 9, 32, 33 și 34 – EUR-Lex
- Legea nr. 46/2003 privind drepturile pacientului – legislatie.just.ro
- ANSPDCP, comunicat de presă din 20.02.2026 – dataprotection.ro
- ANSPDCP, formular de notificare a încălcării securității datelor – dataprotection.ro
- EDPB, Ghidurile 9/2022 privind notificarea încălcării securității datelor cu caracter personal – edpb.europa.eu
- EDPB, Ghidurile 01/2021 cu exemple de încălcări ale securității datelor – edpb.europa.eu
- Agerpres, primul bilanț DNSC privind spitalele afectate și copiile de siguranță, 12.02.2024 – agerpres.ro
- DCBusiness, recomandările DNSC după atacul asupra a 26 de spitale, 15.02.2024 – dcbusiness.ro
- Ministerul Sănătății, comunicat privind atacul asupra sistemului Hipocrate, 12.02.2024 – ms.ro
- CISA, „Back Up Business Data” – cisa.gov
- CISA, #StopRansomware Guide – cisa.gov
Acest articol are caracter informativ și nu constituie consultanță juridică. Pentru obligațiile specifice cabinetului dumneavoastră, discutați cu responsabilul de protecția datelor.
Întrebări frecvente
Cât de des trebuie testată restaurarea unui backup într-un cabinet stomatologic?
Recomandăm un test de restaurare lunar, pe un eșantion: fișa unui pacient ales la întâmplare, o radiografie și, dacă există, o tomografie CBCT. GDPR (art. 32) cere testarea și evaluarea periodică a măsurilor de securitate, iar un test lunar documentat este o dovadă simplă în acest sens.
Un NAS cu două discuri în RAID ține loc de backup?
Nu. RAID-ul vă protejează când se defectează un disc, dar o ștergere accidentală sau o criptare ransomware se aplică imediat pe ambele discuri. Aveți nevoie și de copii separate, dintre care una offline sau imuabilă și una în afara cabinetului.
Dacă programul de gestiune este în cloud, mai am nevoie de backup propriu?
Verificați exact ce acoperă furnizorul: de multe ori baza de date este salvată în cloud, dar radiografiile, tomografiile și documentele scanate rămân pe calculatoarele din cabinet. Tot ce este stocat local are nevoie de backup propriu, iar pentru datele din cloud este util să știți cum le puteți exporta.
Trebuie să anunț ANSPDCP dacă am avut ransomware, dar am restaurat totul din backup?
Ransomware-ul este o încălcare a securității datelor chiar dacă datele au fost recuperate. Potrivit ghidurilor EDPB, notificarea poate să nu fie necesară dacă nu există risc pentru pacienți (de exemplu, date restaurate rapid și fără indicii de sustragere), dar incidentul trebuie documentat intern. Dacă există risc, notificarea se face în cel mult 72 de ore. Decizia se ia împreună cu responsabilul de protecția datelor.
Cât durează verificarea IT gratuită Munio?
Aproximativ 3 minute: răspundeți la 10 întrebări și primiți un scor din 100, cu recomandări pentru backup, securitate, echipamente și organizare.
Vreți să verificăm și firma dumneavoastră?
Verificarea IT este gratuită și durează 10 minute. Oferta vine cu preț fix lunar.